


8.3 이전 버전이면 싹 삭제나 데이터 빼오는게 가능한가봄
업데이트 못할거면 서버를 끄는게 나을 정도라고.
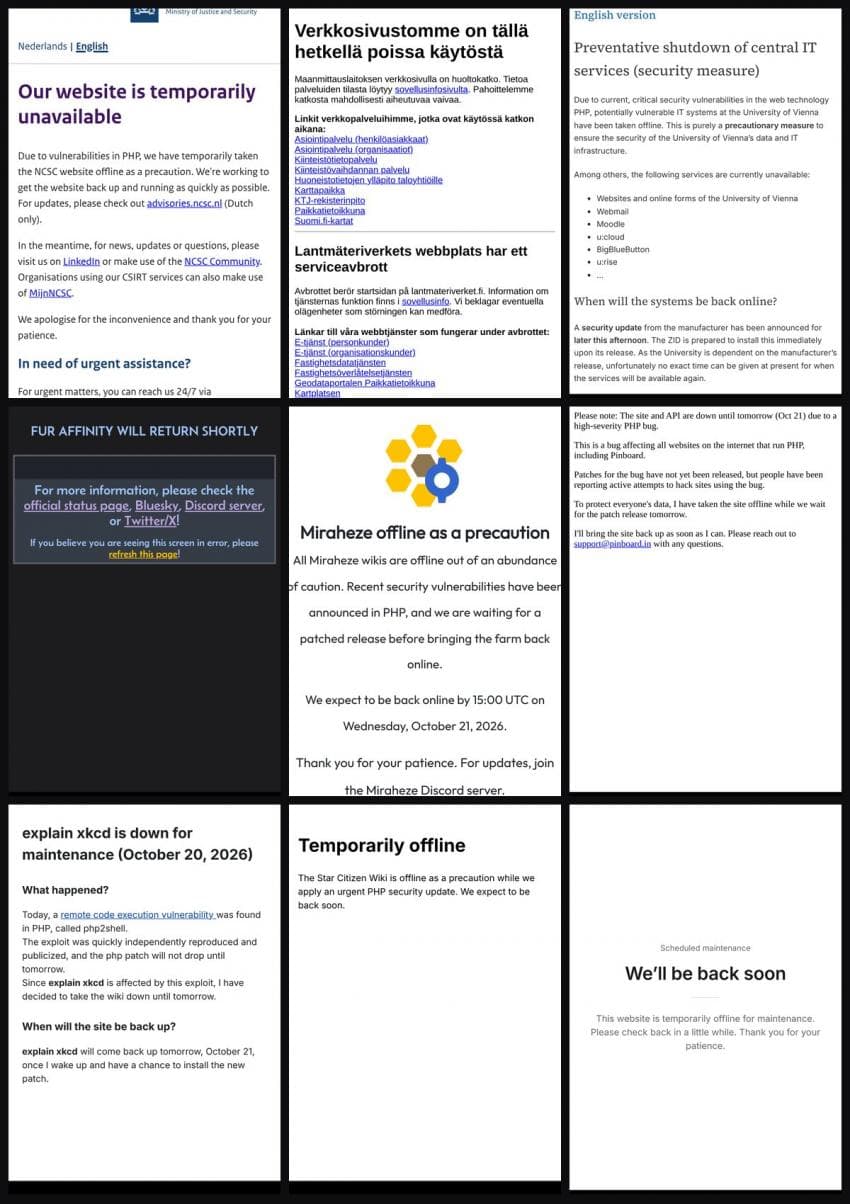
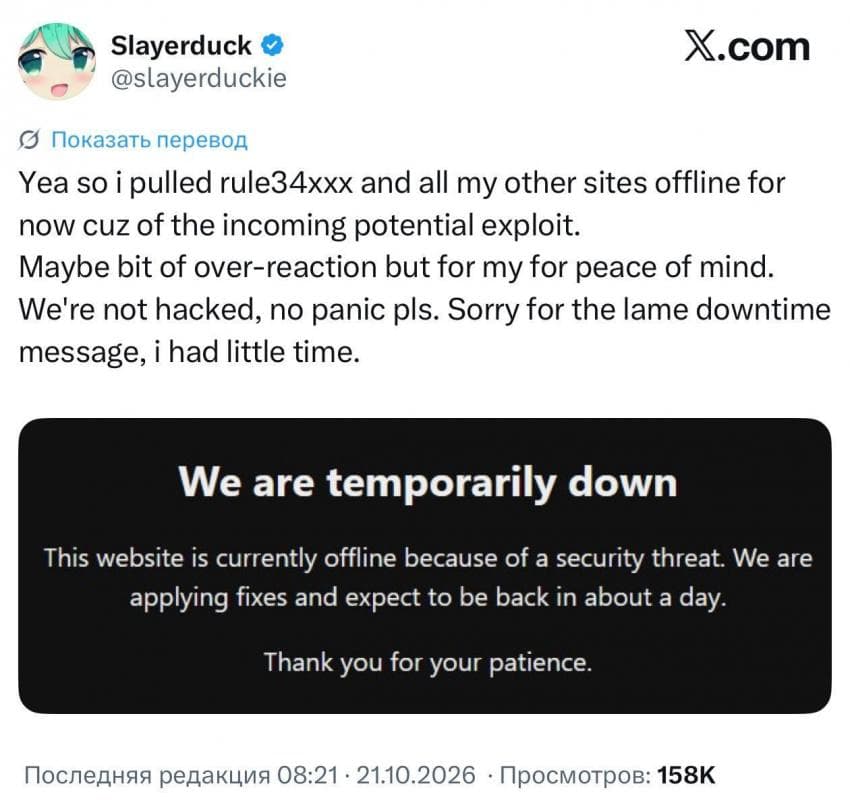
국가기관들 사이트 폐쇄
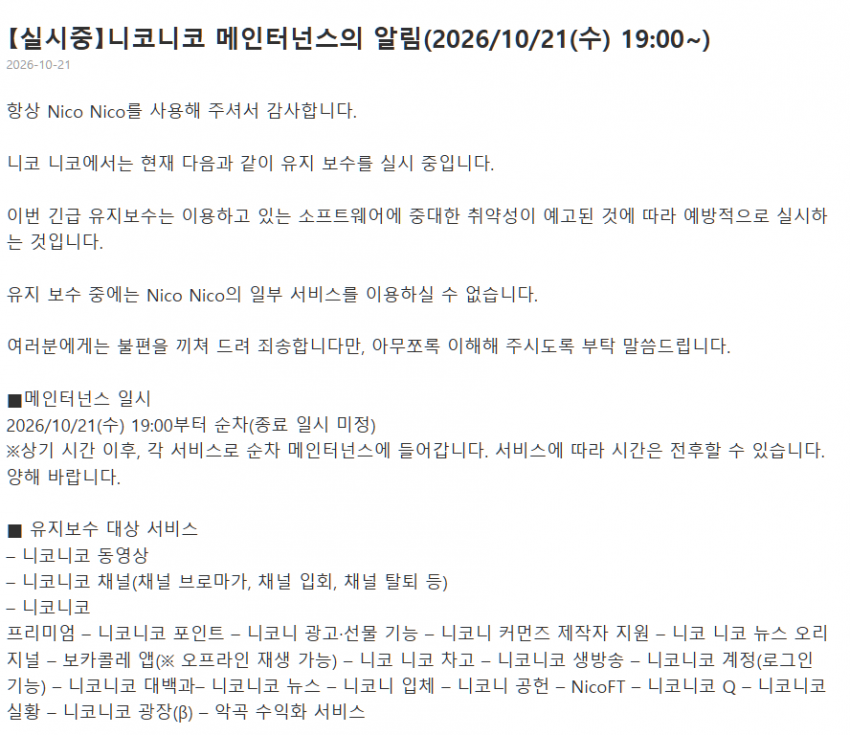
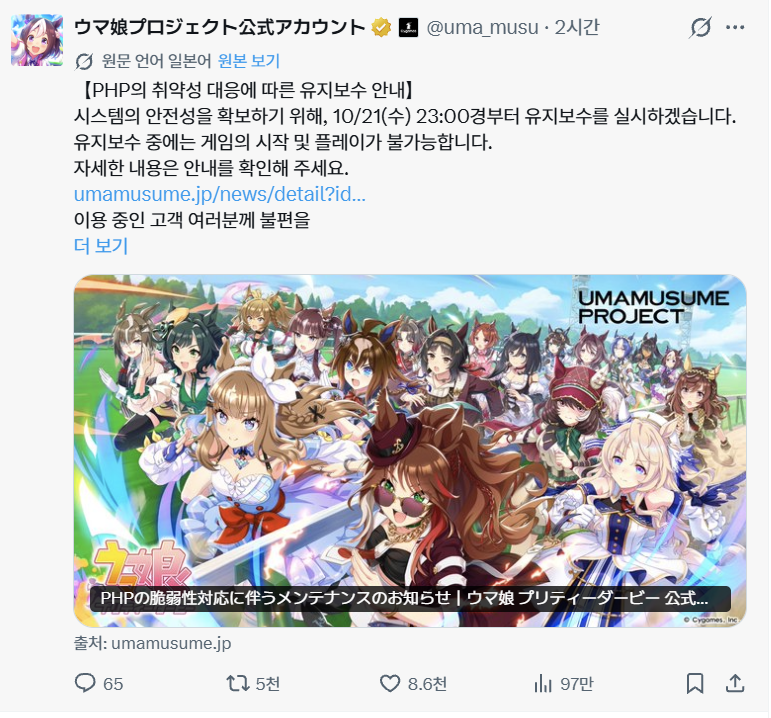
일본 니코동 점검
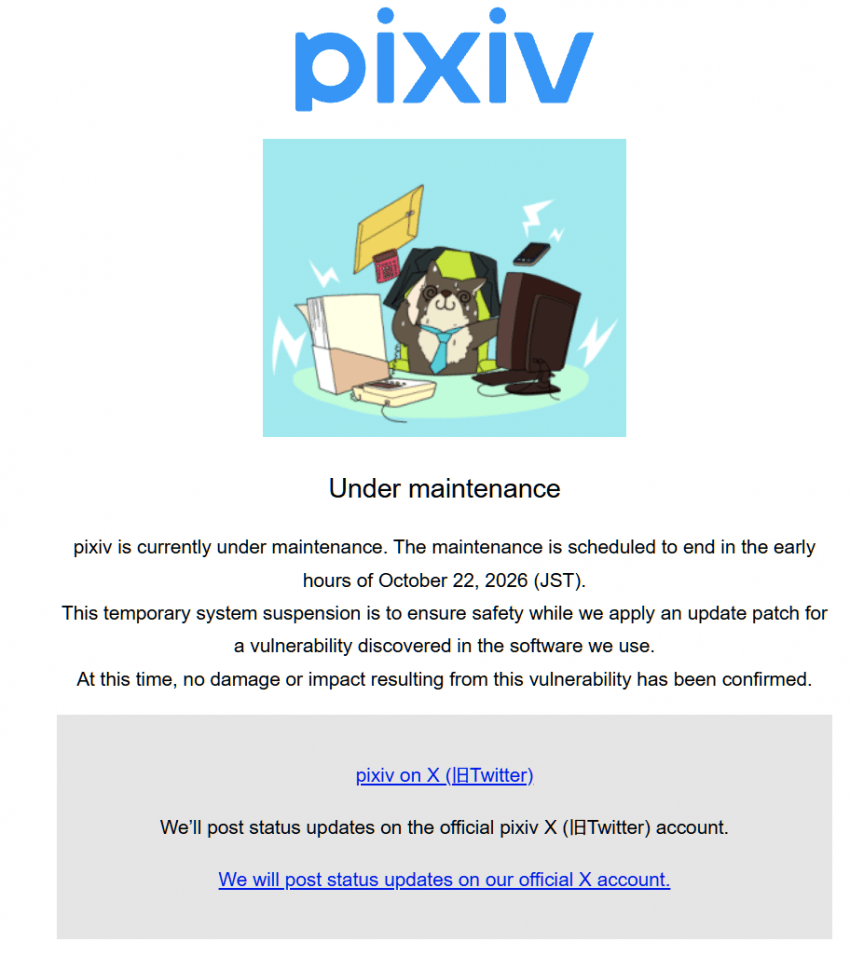
픽시브 점검
여기는 유료 결제 컨텐츠도 데이터 빼오기 가능했다는 이야기 있음
게임도
??
php 아직도 많이 쓰는군
나스 쓰는 사람들 워드프레스 끄던가 업데이트 하던가 ㄱㄱ
https, php 요약
긴급 보안 이슈 요약 (2026.10.21)
지금 인터넷에 무슨 일이 터진 걸까?
eMudhra 인증서 사고 & PHP 치명적 보안 취약점 쉬운 설명
현재 웹 생태계에서 두 가지 대형 보안 사고가 동시에 터졌습니다.
하나는 웹사이트의 신분증을 발급하는 인증기관(HTTPS)의 열쇠가 사실상 열려 있었던 사고이고, 다른 하나는 전 세계 수많은 웹사이트를 돌리는 PHP 엔진에서 아무 권한 없이 서버를 털 수 있는 치명적인 구멍이 발견된 것입니다.
① HTTPS 인증서 사고: "비밀번호를 1234로 만든 신분증 발급소"
■ 무슨 일이 일어났나?
웹사이트 주소창의 자물쇠(HTTPS)는 '인증기관(CA)'이라는 곳이 보증해 줍니다. 그런데 글로벌 인증기관 중 하나인 eMudhra에서 중간 인증서 8개의 비밀키(개인키)를 만들 때 어이없는 실수를 저질렀습니다.
원래대로라면 슈퍼컴퓨터로도 못 푸는 엄청나게 복잡한 난수여야 하는데, 전부 '256 미만'의 아주 작은 숫자(예: 숫자 4)로 비밀키를 만들어버린 것입니다.
■ 왜 위험했나?
인증기관의 마스터키가 너무 쉬워서 누구나 즉시 알아낼 수 있었습니다. 해커가 이 키를 쓰면 세상 모든 웹사이트(은행, 포털 등)의 가짜 신분증을 마음대로 위조할 수 있는 상황이었습니다.
현재 상황 및 대처
• 일반 사용자: 크롬, 파이어폭스 등 주요 웹 브라우저는 이미 해당 인증서를 긴급 차단 완료했습니다. 브라우저만 최신 상태로 쓰시면 안전합니다.
• 서버/개발자: 브라우저가 아닌 서버 내부 프로그램(Python, Linux 등)은 차단 사실을 모를 수 있으니 OS 인증서 목록(ca-certificates)을 업데이트해야 합니다.
② PHP 치명적 취약점 (위험도 9.2): "로그인도 없이 남의 서버 장악"
■ 무슨 일이 일어났나?
워드프레스, 그누보드, 각종 쇼핑몰과 커뮤니티 등 수많은 웹사이트의 기반이 되는 PHP 엔진 자체에서 치명적인 결함 2건이 발견되었습니다.
■ 어떻게 공격당하나?
1. 메모리 과부하 유도: 해커가 파일 업로드 등 대량의 데이터를 보내 서버 메모리가 터지게(OOM) 만듭니다.
2. 초기화 덜 된 틈 공략: 메모리가 뻗으면서 데이터가 반쯤 처리된 어정쩡한 상태로 남는데, 바로 다음 요청이 이 찌꺼기 데이터를 건드리면서 해커가 원하는 명령어를 서버에서 그대로 실행(RCE)하게 됩니다.
■ 왜 진짜 심각한가?
• 로그인이나 권한이 아예 필요 없습니다. 웹 요청을 받기만 하면 공격이 통합니다.
• 홈페이지 보안 패치로 안 막아집니다. 웹사이트 코드가 실행되기도 전에 PHP 엔진 단계에서 털리기 때문에, 게시판이나 플러그인을 업데이트해도 소용없습니다.
해결 방법 (서버 운영자 필수)
무조건 서버의 PHP 엔진 자체를 10월 21일 자 최신 버전(8.5.12 / 8.4.27 / 8.3.36 / 8.2.35)으로 즉시 업데이트하고 재시작해야 합니다. (PHP 8.1 이하는 공식 지원이 끝나 패치도 없으므로 버전을 올려야 합니다.)
딱 3줄 요약
1. HTTPS 인증서 발급소(eMudhra)가 마스터키를 어이없게 쉽게 만들어 털릴 뻔했으나, 브라우저들이 발 빠르게 차단해 일반 사용자는 안전하다.
2. PHP 엔진에서 로그인도 없이 서버를 통째로 빼앗길 수 있는 역대급 보안 구멍(위험도 9.2점)이 발견되었다.
3. 홈페이지를 운영하는 사람이라면 플러그인만 고치지 말고 지금 당장 서버의 PHP 버전을 최신으로 업데이트해야 한다.
https 는 좆도 아님
걍 3시간만에 패치하고 크롬, 파폭 브라우저딴에서 알아서 막는거
근데 php 가 존나 심각함
단순히 말하면
2000년대 태그갑 시절 보안허벌 인터넷으로 돌아갔다고 보면 됨
그떄는 낄낄거리면서 서버에 이미지 막 올리고 별짓 다 했는데
이제는 이미지 올리는것뿐만 아니라 자동실행 스크립트도 올려서
사용자 데이터 빼가는 데이터 유출로 이어지니까
php 기반 서버는 다 난리난거
이미지 업로드 막힌것도 php 기반이라 패치 배포까진 사용자딴의 모든 파일 업로드는 안될거임
조회, 텍스트 쓰기만 가능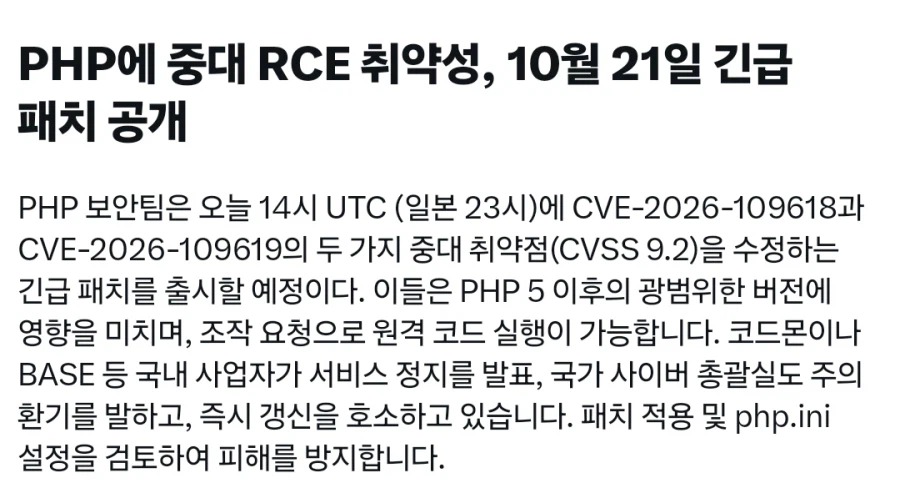
업데이트 못할거면 서버를 끄는게 나을 정도라고.
국가기관들 사이트 폐쇄
일본 니코동 점검
픽시브 점검
여기는 유료 결제 컨텐츠도 데이터 빼오기 가능했다는 이야기 있음
게임도
??
php 아직도 많이 쓰는군
나스 쓰는 사람들 워드프레스 끄던가 업데이트 하던가 ㄱㄱ
https, php 요약
긴급 보안 이슈 요약 (2026.10.21)
지금 인터넷에 무슨 일이 터진 걸까?
eMudhra 인증서 사고 & PHP 치명적 보안 취약점 쉬운 설명
현재 웹 생태계에서 두 가지 대형 보안 사고가 동시에 터졌습니다.
하나는 웹사이트의 신분증을 발급하는 인증기관(HTTPS)의 열쇠가 사실상 열려 있었던 사고이고, 다른 하나는 전 세계 수많은 웹사이트를 돌리는 PHP 엔진에서 아무 권한 없이 서버를 털 수 있는 치명적인 구멍이 발견된 것입니다.
① HTTPS 인증서 사고: "비밀번호를 1234로 만든 신분증 발급소"
■ 무슨 일이 일어났나?
웹사이트 주소창의 자물쇠(HTTPS)는 '인증기관(CA)'이라는 곳이 보증해 줍니다. 그런데 글로벌 인증기관 중 하나인 eMudhra에서 중간 인증서 8개의 비밀키(개인키)를 만들 때 어이없는 실수를 저질렀습니다.
원래대로라면 슈퍼컴퓨터로도 못 푸는 엄청나게 복잡한 난수여야 하는데, 전부 '256 미만'의 아주 작은 숫자(예: 숫자 4)로 비밀키를 만들어버린 것입니다.
■ 왜 위험했나?
인증기관의 마스터키가 너무 쉬워서 누구나 즉시 알아낼 수 있었습니다. 해커가 이 키를 쓰면 세상 모든 웹사이트(은행, 포털 등)의 가짜 신분증을 마음대로 위조할 수 있는 상황이었습니다.
현재 상황 및 대처
• 일반 사용자: 크롬, 파이어폭스 등 주요 웹 브라우저는 이미 해당 인증서를 긴급 차단 완료했습니다. 브라우저만 최신 상태로 쓰시면 안전합니다.
• 서버/개발자: 브라우저가 아닌 서버 내부 프로그램(Python, Linux 등)은 차단 사실을 모를 수 있으니 OS 인증서 목록(ca-certificates)을 업데이트해야 합니다.
② PHP 치명적 취약점 (위험도 9.2): "로그인도 없이 남의 서버 장악"
■ 무슨 일이 일어났나?
워드프레스, 그누보드, 각종 쇼핑몰과 커뮤니티 등 수많은 웹사이트의 기반이 되는 PHP 엔진 자체에서 치명적인 결함 2건이 발견되었습니다.
■ 어떻게 공격당하나?
1. 메모리 과부하 유도: 해커가 파일 업로드 등 대량의 데이터를 보내 서버 메모리가 터지게(OOM) 만듭니다.
2. 초기화 덜 된 틈 공략: 메모리가 뻗으면서 데이터가 반쯤 처리된 어정쩡한 상태로 남는데, 바로 다음 요청이 이 찌꺼기 데이터를 건드리면서 해커가 원하는 명령어를 서버에서 그대로 실행(RCE)하게 됩니다.
■ 왜 진짜 심각한가?
• 로그인이나 권한이 아예 필요 없습니다. 웹 요청을 받기만 하면 공격이 통합니다.
• 홈페이지 보안 패치로 안 막아집니다. 웹사이트 코드가 실행되기도 전에 PHP 엔진 단계에서 털리기 때문에, 게시판이나 플러그인을 업데이트해도 소용없습니다.
해결 방법 (서버 운영자 필수)
무조건 서버의 PHP 엔진 자체를 10월 21일 자 최신 버전(8.5.12 / 8.4.27 / 8.3.36 / 8.2.35)으로 즉시 업데이트하고 재시작해야 합니다. (PHP 8.1 이하는 공식 지원이 끝나 패치도 없으므로 버전을 올려야 합니다.)
딱 3줄 요약
1. HTTPS 인증서 발급소(eMudhra)가 마스터키를 어이없게 쉽게 만들어 털릴 뻔했으나, 브라우저들이 발 빠르게 차단해 일반 사용자는 안전하다.
2. PHP 엔진에서 로그인도 없이 서버를 통째로 빼앗길 수 있는 역대급 보안 구멍(위험도 9.2점)이 발견되었다.
3. 홈페이지를 운영하는 사람이라면 플러그인만 고치지 말고 지금 당장 서버의 PHP 버전을 최신으로 업데이트해야 한다.
https 는 좆도 아님
걍 3시간만에 패치하고 크롬, 파폭 브라우저딴에서 알아서 막는거
근데 php 가 존나 심각함
단순히 말하면
2000년대 태그갑 시절 보안허벌 인터넷으로 돌아갔다고 보면 됨
그떄는 낄낄거리면서 서버에 이미지 막 올리고 별짓 다 했는데
이제는 이미지 올리는것뿐만 아니라 자동실행 스크립트도 올려서
사용자 데이터 빼가는 데이터 유출로 이어지니까
php 기반 서버는 다 난리난거
이미지 업로드 막힌것도 php 기반이라 패치 배포까진 사용자딴의 모든 파일 업로드는 안될거임
조회, 텍스트 쓰기만 가능
AI 요약
8.3 이전 버전이면 싹 삭제나 데이터 빼오는게 가능한가봄 업데이트 못할거면 서버를 끄는게 나을 정도라고. 국가기관들 사이트 폐쇄 일본 니코동 점검 픽시브 점검 여기는 유료 결제 컨텐츠도 데이터 빼오기 가능했다는 이야기 있음 게임도 ??

 총 개


