


김수키는 북한 배후 해킹 조직으로 알려진 ‘Kimsuky’를 가리킨다. 최근 관심이 커진 이유는 이 조직이 생성형 AI로 피싱 메일과 가짜 문서를 만드는 수준을 넘어, 자체 서버에서 LLM·RAG를 운용하며 탈취 자료 분석과 해킹 업무 자동화를 준비한 정황이 보안업체 분석에서 확인됐기 때문이다.
핵심 내용
지니언스가 10일 공개한 분석에 따르면, 김수키와 연관된 인프라에서는 외부 AI 서비스에 자료를 전달하지 않고 AI 모델을 직접 실행·관리할 수 있는 도구가 발견됐다. 공개 AI 모델을 자체 컴퓨터나 서버에서 구동하는 로컬 방식의 LLM 환경을 구성한 것으로 파악된다.
- LLM은 질문을 이해해 문서나 코드 등을 생성하는 기술로, 챗GPT와 같은 생성형 AI의 핵심 기반이다.
- RAG는 별도로 저장된 문서에서 관련 정보를 찾아 AI 답변에 반영하는 방식이다. 탈취한 문서를 AI와 연결하면 방대한 자료에서 특정 정보나 계정 관련 내용을 찾는 작업을 줄일 수 있다.
- 지니언스는 이들이 문서 검색뿐 아니라 해킹 자동화용 AI 에이전트 개발에 필요한 자료도 확보하고 있었다고 밝혔다. 실제 자동화 도구가 어느 수준까지 개발·운용됐는지는 공개된 내용만으로는 확인되지 않는다.
피싱 문서도 더 자연스럽게 제작
이번 분석에서 함께 확인된 변화는 피싱용 미끼 문서의 제작 방식이다. 김수키는 과거 정상 업무 문서를 활용한 위조문서로 악성 파일을 유포해 왔는데, 최근에는 생성형 AI를 이용해 문장과 형식이 더 자연스러운 문서와 이메일을 만드는 것으로 분석됐다.
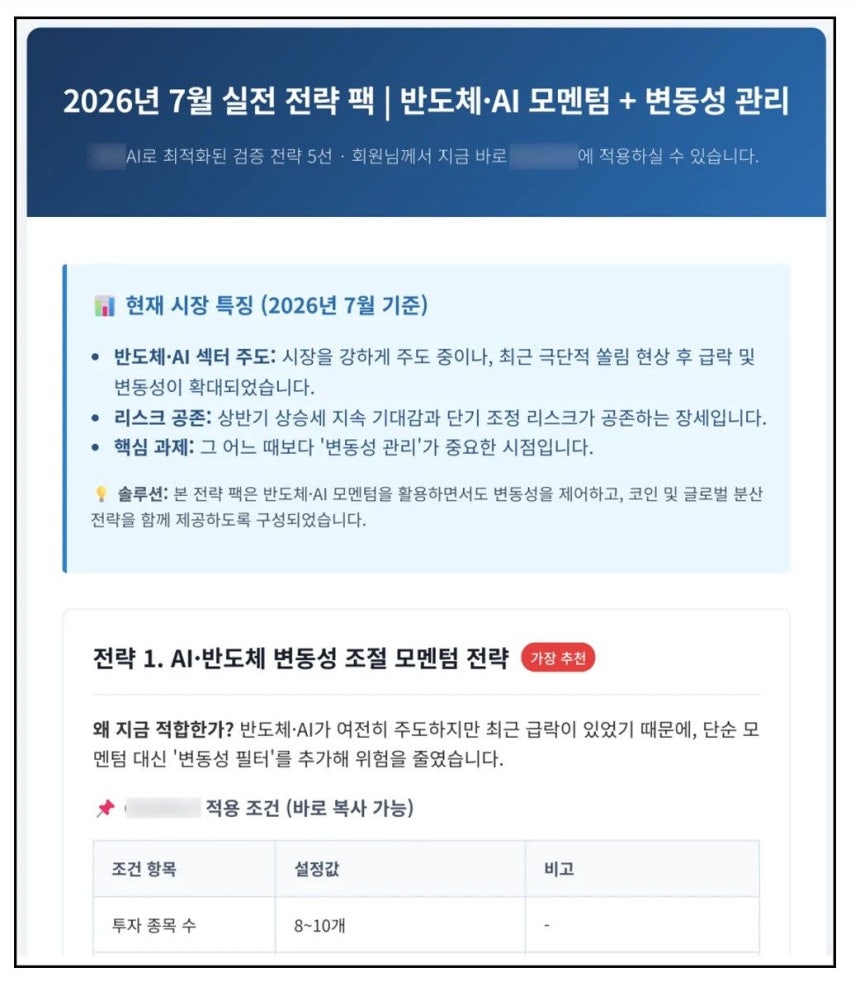
국내 핀테크 업체의 투자 전략 자료처럼 보이도록 제목·문장·표·색상 등을 모방한 PDF 사례도 언급됐다. 수신자가 실제 업무 자료로 오인해 첨부파일을 열면 악성 프로그램이 실행될 수 있는 방식이다. 한 기업이 배포하는 문서 형식과 내용을 진본에 가깝게 따른 파일이 유포된 뒤 해당 회사의 고객 정보 유출 사고가 발생한 사례도 보안 분석에 포함됐다.
최근 달라진 지점은 ‘AI의 내부 운용’
기존 AI 활용이 가짜 문서 작성 같은 공격 보조에 가까웠다면, 이번에 포착된 정황은 AI를 자체 환경에서 운용하며 탈취 정보 분석과 다음 공격 준비까지 연결하려는 움직임으로 읽힌다. 외부 AI 서비스에 데이터를 올리지 않고 내부 서버에서 처리할 수 있다는 점도 차이로 제시됐다.
다만 이번 내용은 지니언스가 관측한 인프라와 공격 활동을 바탕으로 한 분석이다. 김수키가 구축한 AI 환경의 전체 규모, 실제 공격 자동화의 범위와 성과는 공개된 자료만으로 단정할 수 없다.

 총 개


